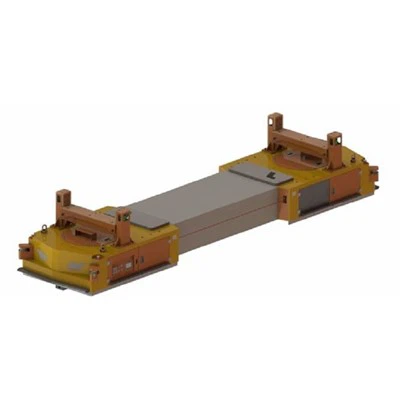
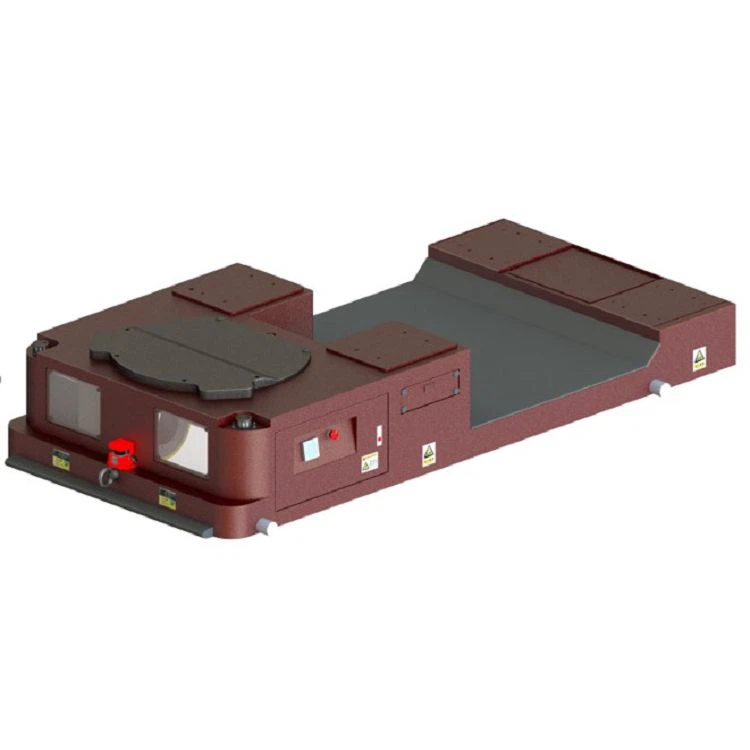
Als Lieferant von fahrerlosen Transportfahrzeugen (AGVs) mit omnidirektionalem Hub ist die Gewährleistung der Sicherheit der übertragenen Daten von größter Bedeutung. Im Zeitalter von Industrie 4.0 sind AGVs keine einfachen Materialtransportgeräte mehr; Sie sind Teil eines komplexen Ökosystems, in dem der Datenaustausch für einen effizienten Betrieb, Fernüberwachung und intelligente Entscheidungsfindung von entscheidender Bedeutung ist. In diesem Blog wird untersucht, wie unsere omnidirektionalen Lift-AGVs die Sicherheit der übertragenen Daten gewährleisten.
1. Verschlüsselungstechnologie
Die Verschlüsselung ist die erste Verteidigungslinie zum Schutz der von unseren omnidirektionalen Hub-AGVs übertragenen Daten. Wir verwenden modernste Verschlüsselungsalgorithmen wie den Advanced Encryption Standard (AES). AES ist ein symmetrischer Verschlüsselungsalgorithmus, der aufgrund seines hohen Maßes an Sicherheit und Effizienz in der Industrie weit verbreitet ist. Wenn auf dem AGV Daten generiert werden, seien es Standortinformationen, Statusberichte oder Steuerbefehle, werden diese mit einem vorinstallierten Schlüssel verschlüsselt.

Diese verschlüsselten Daten werden dann über das Kommunikationsnetzwerk übertragen. Selbst wenn ein Unbefugter die Daten während der Übertragung abfängt, bleiben die Daten ohne den richtigen Entschlüsselungsschlüssel unlesbar. Wenn das AGV beispielsweise seine Echtzeit-Positionsdaten an das zentrale Steuerungssystem sendet, werden die Daten durch den AES-Verschlüsselungsprozess in eine Reihe zufällig aussehender Zeichen umgewandelt. Nur das zentrale Steuerungssystem, das über den entsprechenden Entschlüsselungsschlüssel verfügt, kann diese Daten entschlüsseln und auswerten.
2. Sichere Kommunikationsprotokolle
Zusätzlich zur Verschlüsselung implementieren wir sichere Kommunikationsprotokolle zur Absicherung der Datenübertragung. Unsere omnidirektionalen Hub-AGVs verwenden das Transport Layer Security (TLS)-Protokoll. TLS ist ein weit verbreitetes Protokoll, das Authentifizierung, Datenintegrität und Vertraulichkeit bietet. Es stellt sicher, dass die Kommunikation zwischen dem AGV und dem zentralen Steuerungssystem sowie anderen angeschlossenen Geräten sicher ist.
Wenn ein AGV eine Verbindung mit dem zentralen Steuerungssystem herstellt, führt TLS einen Handshake-Prozess durch. Während dieses Prozesses werden die Identitäten sowohl des AGV als auch des zentralen Steuerungssystems überprüft. Dies verhindert Man-in-the-Middle-Angriffe, bei denen ein Angreifer versucht, die Kommunikation zwischen zwei Parteien abzufangen und zu verändern. Sobald der Handshake erfolgreich ist, wird ein sicherer Kanal eingerichtet und die gesamte nachfolgende Datenübertragung erfolgt innerhalb dieser geschützten Umgebung.
3. Zugriffskontrolle und Authentifizierung
Zugriffskontroll- und Authentifizierungsmechanismen sind unerlässlich, um sicherzustellen, dass nur autorisierte Benutzer und Geräte auf die von unseren omnidirektionalen Hub-AGVs übertragenen Daten zugreifen können. Wir verwenden Multi-Faktor-Authentifizierungsmethoden. Wenn ein Benutzer beispielsweise über ein Kontrollterminal auf die Daten des AGV zugreifen möchte, muss er einen Benutzernamen, ein Passwort und einen einmaligen Verifizierungscode angeben, der an sein registriertes Mobilgerät gesendet wird.
Auf der Geräteseite verfügt jedes AGV über eine eindeutige Kennung und eine Reihe von Authentifizierungsdaten. Bevor ein Datenaustausch stattfinden kann, überprüft das zentrale Steuerungssystem die Identität des AGV. Nur wenn die Zugangsdaten des AGV gültig sind, lässt das System die Datenübertragung zu. Auf diese Weise können wir verhindern, dass sich unbefugte Geräte mit dem AGV verbinden und Daten stehlen oder verändern.
4. Intrusion Detection and Prevention Systems (IDPS)
Um die Datensicherheit weiter zu erhöhen, sind unsere omnidirektionalen Hub-AGVs mit Intrusion Detection and Prevention Systems (IDPS) ausgestattet. Diese Systeme überwachen kontinuierlich die Datenübertragungsaktivitäten des AGV. Sie analysieren die Muster des Datenflusses und suchen nach Anzeichen für abnormales Verhalten.
Wenn ein IDPS beispielsweise einen plötzlichen Anstieg des Datenverkehrs oder eine ungewöhnliche Quelle von Datenanfragen erkennt, wird er dies sofort als potenzielle Sicherheitsbedrohung kennzeichnen. Das System kann dann vorbeugende Maßnahmen ergreifen, beispielsweise die verdächtige Verbindung blockieren oder eine Warnung an den Systemadministrator senden. Dieser Echtzeit-Überwachungs- und Reaktionsmechanismus hilft dabei, Sicherheitsbedrohungen zu erkennen und zu neutralisieren, bevor sie Schäden an den Daten verursachen können.
5. Regelmäßige Sicherheitsupdates
Die Bedrohungslandschaft im Bereich der Datensicherheit entwickelt sich ständig weiter. Neue Schwachstellen werden entdeckt und neue Angriffsmethoden entwickelt. Um die Sicherheit unserer omnidirektionalen Hub-AGVs zu gewährleisten, stellen wir regelmäßig Sicherheitsupdates bereit. Zu diesen Updates gehören Patches für bekannte Sicherheitslücken, Verbesserungen der Verschlüsselungsalgorithmen und Erweiterungen des IDPS.
Wir verfügen über ein engagiertes Team von Sicherheitsexperten, die die neuesten Sicherheitstrends und Forschungsergebnisse genau beobachten. Sie arbeiten daran, diese Sicherheitsupdates zeitnah zu entwickeln und bereitzustellen. Indem wir die Software und Sicherheitssysteme der AGVs auf dem neuesten Stand halten, können wir sicherstellen, dass sie vor den neuesten Bedrohungen geschützt sind.
6. Physische Sicherheitsmaßnahmen
Auch die physische Sicherheit ist ein wichtiger Aspekt der Datensicherheit. Unsere omnidirektionalen Hub-AGVs sind mit robusten physischen Schutzfunktionen ausgestattet. Die integrierten Datenspeicher- und Kommunikationsmodule sind in manipulationssicheren Gehäusen untergebracht. Diese Gehäuse bestehen aus hochfesten Materialien und sind so konzipiert, dass sie unbefugten Zugriff verhindern.
Darüber hinaus sind die AGVs mit Sensoren ausgestattet, die jegliche physische Manipulation erkennen können. Wenn versucht wird, das Gehäuse zu öffnen oder die internen Komponenten zu beschädigen, sendet das AGV sofort eine Warnung an das zentrale Steuerungssystem. Dies trägt dazu bei, physische Angriffe auf das AGV zu verhindern, die zu Datendiebstahl oder -manipulation führen könnten.
Die Rolle von omnidirektionalen Hub-AGVs in der Branche
Unsere omnidirektionalen Hub-AGVs spielen eine wichtige Rolle in verschiedenen Branchen wie Fertigung, Logistik und Lagerhaltung. In einer Fertigungsumgebung können sie Materialien und Komponenten mit hoher Präzision und Flexibilität zwischen verschiedenen Produktionsstationen transportieren. Die sichere Datenübertragung sorgt dafür, dass der Produktionsprozess ohne Unterbrechungen durch Datensicherheitsprobleme reibungslos ablaufen kann.
In der Logistik- und Lagerbranche können unsere AGVs Waren effizient innerhalb des Lagers bewegen. Die Datenübertragung in Echtzeit ermöglicht eine bessere Bestandsverwaltung und Optimierung des Lagerlayouts. Weitere Informationen zu unseren verschiedenen AGV-Typen finden Sie auf unseren Websites:Fahrerlose Transportfahrzeuge mit natürlicher Navigation,Lasergeführte Schwerlast-FTF, UndOmnidirektionale AGVs.
Kontaktieren Sie uns für die Beschaffung
Wenn Sie an unseren omnidirektionalen Hub-AGVs interessiert sind und Beschaffungsdetails besprechen möchten, können Sie sich gerne an uns wenden. Unser Expertenteam steht Ihnen gerne mit weiteren Informationen zur Verfügung, beantwortet Ihre Fragen und hilft Ihnen, die beste Lösung für Ihre Geschäftsanforderungen zu finden.
Referenzen
- Stallings, W. (2017). Kryptographie und Netzwerksicherheit: Prinzipien und Praxis. Pearson.
- Anderson, R. (2008). Sicherheitstechnik: Ein Leitfaden zum Aufbau zuverlässiger verteilter Systeme. Wiley.
- Whitman, ME, & Mattord, HJ (2018). Grundsätze der Informationssicherheit. Engagieren Sie das Lernen.